SSLクライアント認証対応リバースプロキシ
「Powered BLUE プライベートCA-Reverse-Proxy」は、利用者側でPKI基盤を構築して電子証明書を発行、管理およびリバースプロキシまでをオールインワンで運用出来るアプライアンス製品です。
自社専用で運営出来るため、証明書の発行コストを大幅に低減することが出来ます。
また証明書の迅速な発行や失効など利用者のニーズに合わせた柔軟な運用が可能です。
アプライアンスの機能として
PKI/公開鍵基盤機能(SSLクライアント証明書発行・管理)
SSLクライアント認証 機能
リバースプロキシ機能
インターネットサーバー(Web/Mail/DNS)機能
を1台で運用することができます。
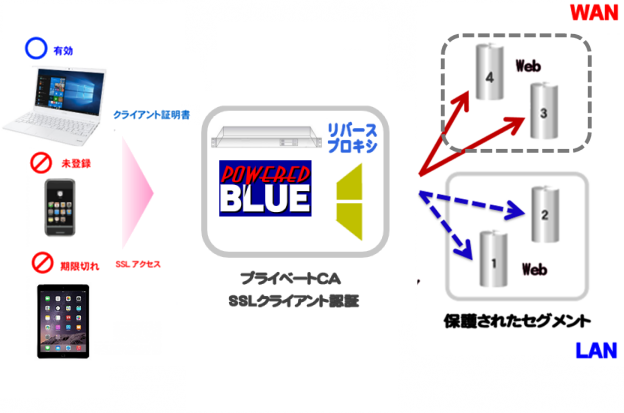
社内Webへアクセス
SSLクライアント認証のリバースプロキシ経由で、既存のWebサイトへアクセスできます。
既存のWebサイト側で
「認証機能を有していない」
もしくは
「認証機能が弱い」
場合でもセキュアなアクセスが可能です。
ブラウザから利用
利用者はVPNやモバイル用の閉域網は不要ブラウザのみで社内のWebサイトへアクセス
SSLクライアント認証のアクセスコントロール
ディレクトリ毎にアクセスコントロールを設定可能。SSLクライアント証明書を失効させることなく、Webへのアクセスを禁止可能。
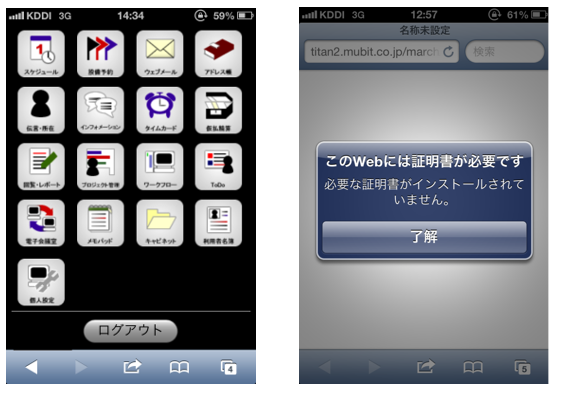
グループウエアへのアクセス例
| クライアント証明書 〇 | クライアント証明書 ✕ |
 |
|
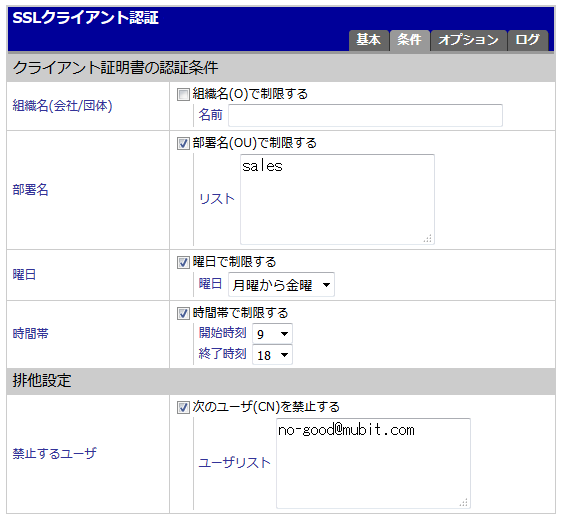
アクセスコントロール
組織や部門でのアクセス制限曜日や時間帯でのアクセス制限
特定ユーザーでのアクセス制限
端末を紛失したAさんのSSLクライアント証明書でのアクセス禁止
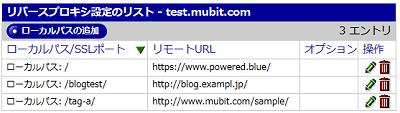
リバースプロキシ設定
複数のリバース先 / バックエンドの設定に対応リバース先のポート( http / https / ポート番号 )を指定に対応
終端までSSL通信での運用に対応
リバースプロキシーのサイトに Let's Encrypt の利用が可能
リバースプロキシパラメータ設定
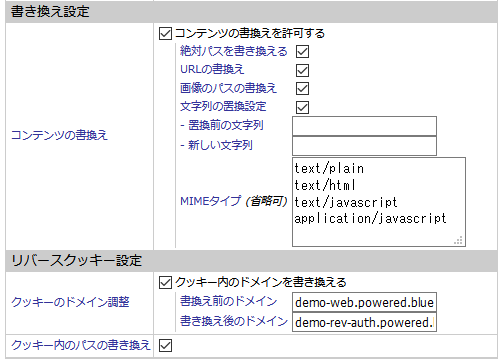
パス調整 (ヘッダー置換 / URL置換 / 文字列置換 / 画像パス置換)クッキー調整 (クッキーのドメイン置換)
バックエンドの接続調整 (接続再利用の有効 / 無効 )
セッション維持 / タイムアウト時間設定
HA構成時 / パラメータ同期 / SSLクライアント証明書同期
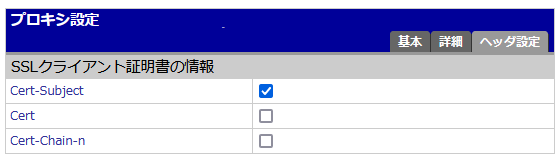
HTTPヘッダーへのCNなどの情報追加
SSLクライアント認証時に証明書の各種情報をHTTPヘッダーに追加して、ターゲットWeb側へ送信が出来ますCN 例 ichiro-ohtani@xyz.com
部門名 例 Sales
会社名 例 XYZ Co. Ltd.
emailAddress=ichiro-ohtani@xyz.com,CN=ichiro-ohtani@xyz.com,OU=Powered
BLUE Client (1),OU=Sales,O=XYZ Co. Ltd.,L=Kita-ku,ST=Tokyo,C=JP
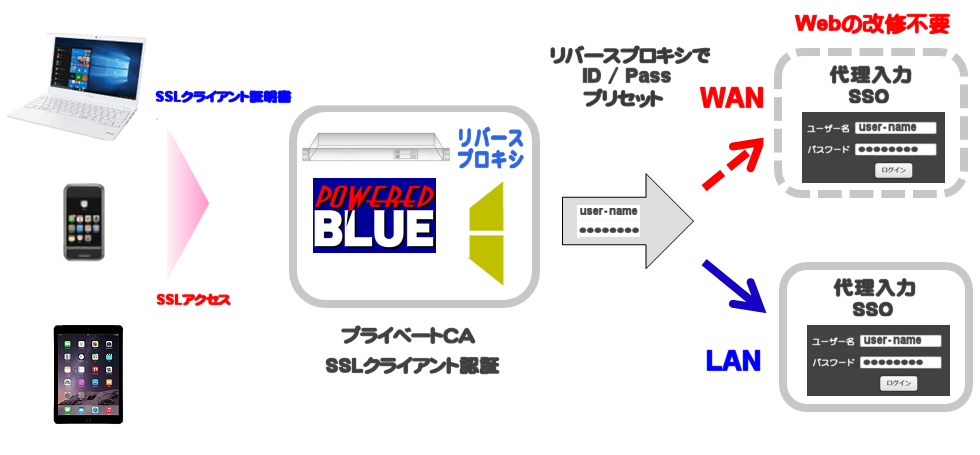
ID/Passwdの代理入力による自動ログイン
リバースプロキシからのID/Passwdの代力ターゲットWebへの自動ログイン
リバースプロキシやWeb機能
リバースプロキシの機能に加えて、Webサイトの機能も有しています。
マルチテナントに対応しており、仮想サイトごとに
リバースプロキシ
Webサイト
Webサイト&リバースプロキシ
の異なる運用が出来ます
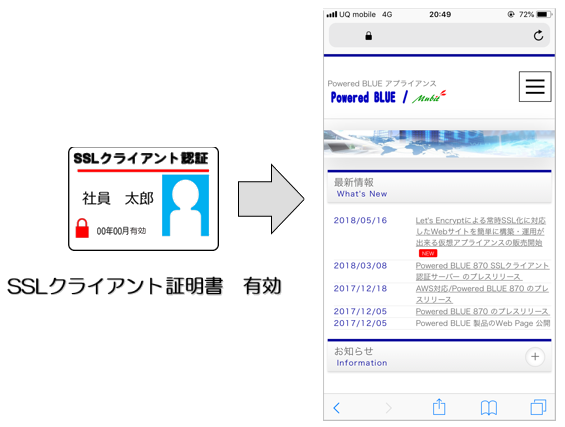
SSLクライアント認証のステップ
1)リバースプロキシへアクセス
2)SSLクライアント認証
3)認証後にリダイレクト先のWebを表示
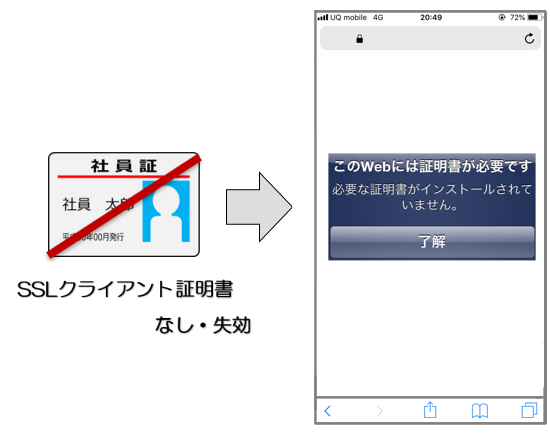
有効なSSLクライアント証明書の無い場合
HA構成
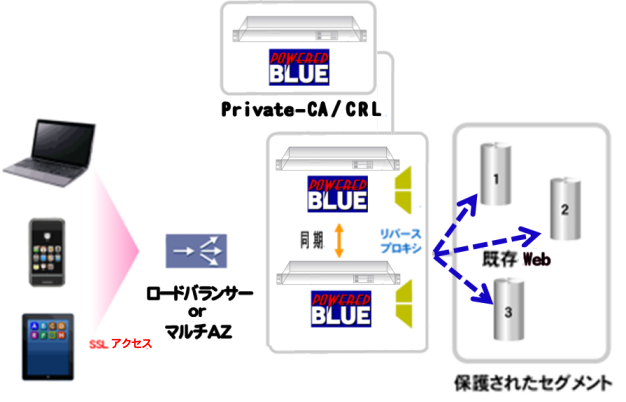
CAとリバースプロキシの分離運用に対応認証対応リバースプロキシの Active-Active に対応
ロードバランサーやGSLB、Route53によるマルチAZに対応
シングルAZでの構成
シングルAZ + ロードバランサーマルチAZでの構成
リージョンA / 日本データセンタリージョンB / 米国データセンタ
アプライアンス仕様
| 項目 | Private-CA | クライアント 認証 |
CA連携 | リバース プロキシ |
|---|---|---|---|---|
| 機能 | ✔ | ✔ | ✔ | ✔ |
| 詳細 | SSLクライアント 証明書 発行 失効 CA・CRLの 分離運用対応 |
Webサイト単位 ディレクトリ単位 |
Global Sign PKI-Light 対応 Powered BLUE Private-CA 対応 |
リダイレクト先の設定数の制限無し WebSocket (オプション対応) |
| 形式 | CSR発行証明書形式 (X.509.ver.3) SSLクライアント証明書発行 (PKCS#12) サーバー証明書発行 (PKCS#12/PEM) アルゴリズム(SHA1/SHA224/SHA256/SHA384/SHA512) |
任意のポート先指定可能 | ||
インターネットサーバー機能
標準で Mail / Web / DNS / ftp などのインターネットサーバー機能を装備しています 。
(全モデル共通)
| 項目 | Web | DNS | SSH | DB | Firewall | |
|---|---|---|---|---|---|---|
| 機能 | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| 詳細 | SMTP SMTPS SMTP Auth POP POPS IMAP IMAPS Mail Box メール中継機能 Smart Relay 配信経路指定 DKIM DMARC 送信ドメイン認証 SMTPへのSSL証明書登録機能 Smart Relay 配信経路指定 DKIM DMARC 送信ドメイン認証 SMTPへのSSL証明書登録機能 |
SNI HSTS TLSレベル設定 ACMEプロトコル / MDモジュール WebへのSSL証明書登録機能 |
TXT SRV SPF |
SSH Telnet ftp |
maria DB 設定 バックアップ リストア機能 |
TCP/UDP ポート設定 |
フリープラグイン
各種のWebアプリを簡単に導入&利用できます
Let's Encrypt ( 無償のSSLサーバー証明書 )
などのWebアプリ
| アプライアンスの運用先 |
対応の仮想環境
VMware/Hyper-Vなどの仮想環境に対応 
|
|
対応のクラウド環境
AWS / Azure / FUJITSU Hybrid IT Service FJcloud-O (富士通) / VPSなど
デモ
サーバーの操作や動作の確認が出来ます。